
Kripto dünyasında yapay zeka alarmı: Hackerların yeni silahı milyarlarca doları tehdit ediyor
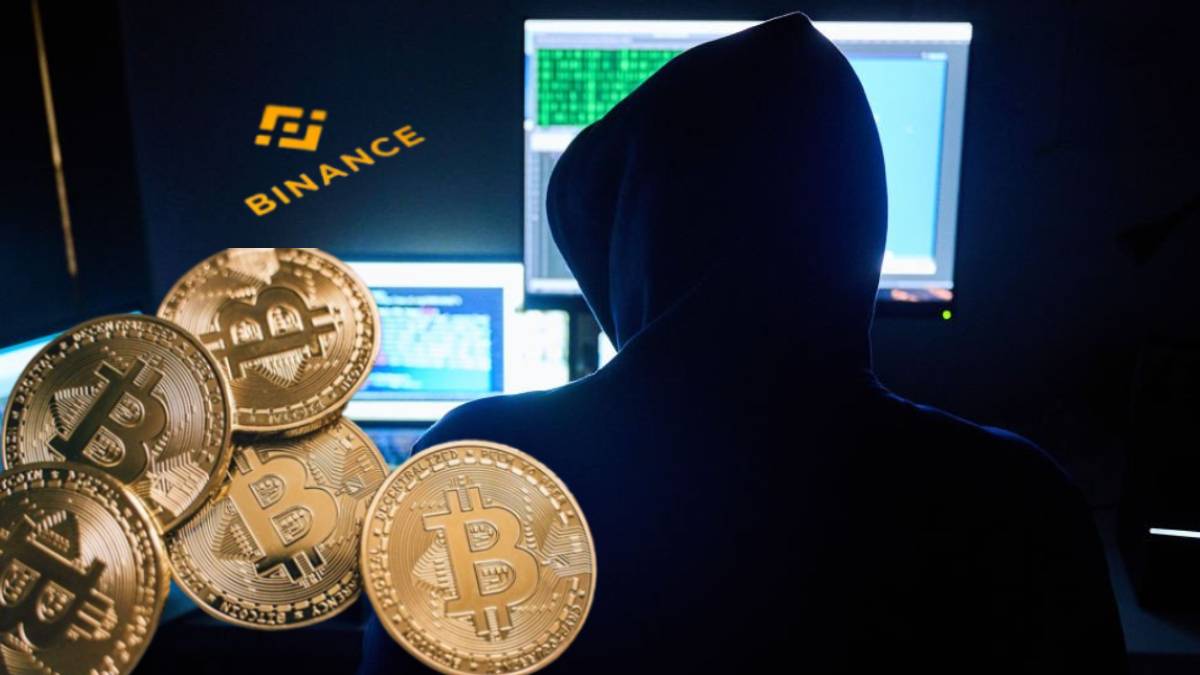
Yapay zeka teknolojisinin siber saldırılarda kullanılmaya başlanması, kripto para piyasasında güvenlik endişelerini artırdı.
Kripto para piyasası, yapay zekanın siber suçlarda daha etkin kullanılmaya başlanmasıyla yeni bir güvenlik tehdidiyle karşı karşıya. Hackerlar, yapay zeka araçlarından yararlanarak güvenlik açıklarını tespit etme, kimlik avı saldırılarını geliştirme ve şirketlerin iç sistemlerine sızma süreçlerini hızlandırabiliyor.
Bu tehdidin boyutunu ortaya koyan son örneklerden biri, dünyanın en büyük kripto para borsalarından Binance'e yönelik 6,3 milyar dolarlık siber saldırı oldu. Ekim ayının sonunda gerçekleşen saldırının aylar boyunca planlandığı, çalışanların sahte iş görüşmeleri aracılığıyla hedef alındığı ve kurum içi yapay zeka araçlarının da saldırı sürecinde kullanıldığı açıklandı.
Binance'in paylaştığı ilk inceleme raporuna göre saldırganlar, şirket çalışanlarından birini sahte iş teklifiyle kandırarak zararlı yazılım içeren bir kod deposunu indirmeye yönlendirdi. Çalışanın bilgisayarına erişim sağlayan saldırganlar, daha sonra şirketin iç sistemlerine ilerleyerek kripto para cüzdanlarının kontrolünü ele geçirdi.
HACKERLAR SAHTE İŞ GÖRÜŞMELERİYLE ŞİRKETLERE SIZIYOR
Siber saldırganların kullandığı yöntemler arasında sosyal mühendislik giderek daha fazla öne çıkıyor. Hackerlar, şirket çalışanlarına profesyonel iş teklifleri göndererek güven kazanmaya çalışıyor. Ardından sahte mülakatlar sırasında zararlı yazılım içeren dosyaları indirmelerini sağlayarak çalışanların bilgisayarlarına erişim elde ediyor.
Binance saldırısında da benzer bir yöntem kullanıldı. Saldırganların, ele geçirdikleri bilgisayar üzerinden şirketin kurum içi yapay zeka araçlarından yararlandığı ve dijital cüzdanlara erişim sağladığı bildirildi.
Binance, saldırının arkasında Kuzey Kore bağlantılı hackerların bulunduğunu belirtti. Şirket, olayın tek bir güvenlik açığından değil, aylar boyunca yürütülen çok aşamalı bir operasyondan kaynaklandığını açıkladı.
2026'DA KRİPTO HIRSIZLIĞI 8,7 MİLYAR DOLARA ULAŞTI
Blockchain istihbarat şirketi TRM Labs verilerine göre, 2026 yılında şu ana kadar 325 ayrı olayda toplam 8,7 milyar dolarlık kripto para çalındı. Bu tutarın yaklaşık yüzde 85'inden Kuzey Kore bağlantılı saldırganlar sorumlu tutuluyor.
Uzmanlara göre kripto para sektöründeki güvenlik yatırımları uzun süre blokzincir kodlarının denetlenmesine odaklandı. Ancak saldırganlar artık yalnızca yazılım açıklarını değil, işlem onaylama yetkisine sahip çalışanları, şirket içi sistemleri ve dijital cüzdanlara erişim sağlayan altyapıları da hedef alıyor.
TRM Labs yetkililerinden Ari Redbord, sektördeki en önemli güvenlik açıklarından birinin dijital varlıkları kontrol eden insanlar olduğunu vurguluyor.
YAPAY ZEKA SALDIRILARI DAHA HIZLI VE UCUZ HALE GETİRİYOR
Yapay zekanın siber saldırılardaki rolü yalnızca sahte mesajlar ve kimlik avıyla sınırlı kalmıyor. Gelişmiş yapay zeka modelleri, yazılımlardaki güvenlik açıklarını inceleyebiliyor, saldırı senaryoları oluşturabiliyor ve daha önce uzman ekiplerin uzun süre çalışmasını gerektiren işlemleri hızlandırabiliyor.
Anthropic'in mayıs ayında paylaştığı bir araştırmada, erişimi kısıtlı Mythos Preview modelinin test ortamında incelenen 12 akıllı sözleşmenin tamamındaki güvenlik açıklarını istismar edebildiği bildirildi. Simülasyon ortamında gerçekleştirilen testlerde 35 milyon dolarlık kazanç elde edildiği açıklansa da gerçek bir para transferi veya hırsızlık yaşanmadı.
Bu gelişme, yapay zekanın yalnızca güvenlik açıklarını bulmakla kalmayıp bunlardan yararlanma kapasitesinin de arttığına işaret ediyor.
ŞİRKETLERİN KENDİ YAPAY ZEKA ARAÇLARI DA RİSK OLUŞTURUYOR
Yapay zeka destekli araçların şirketlerin iş süreçlerine entegre edilmesi yeni güvenlik sorunlarını da beraberinde getiriyor. Kodlama asistanları ve kurum içi yapay zeka sistemleri, görevlerini yerine getirebilmek için şirket belgelerine, yazılımlara ve bazı hassas bilgilere erişebiliyor.
Bu araçların yetkilerinin yeterince sınırlandırılmaması halinde saldırganlar, ele geçirdikleri bir yapay zeka aracını kullanarak normal şartlarda ulaşamayacakları sistemlere erişebiliyor. Böylece tek bir çalışanın hesabının veya bilgisayarının ele geçirilmesi, çok daha büyük çaplı güvenlik ihlallerine dönüşebiliyor.
Uzmanlar, şirketlerin yapay zeka araçlarına verilen erişim izinlerini sınırlandırması, büyük para transferlerinde birden fazla onay mekanizması kullanması ve çalışanların cihazlarını sürekli denetlemesi gerektiğine dikkat çekiyor.
KRİPTO SEKTÖRÜNDEKİ TEHDİT BANKALARI DA HAREKETE GEÇİRDİ
Binance saldırısı, yalnızca kripto para şirketlerinde değil, geleneksel finans kuruluşlarında da güvenlik endişelerini artırdı. TRM Labs yetkilisi Ari Redbord'un aktardığına göre ABD Merkez Bankası ve Para Birimi Denetleme Ofisi yetkilileri, saldırının ardından bankalarla iletişime geçerek olası güvenlik açıkları ve olağan dışı faaliyetler hakkında bilgi aldı.
Kripto para şirketleri ise yapay zeka destekli tehdit tespit sistemlerine, çalışan cihazlarının güvenliğine ve kurum içi erişim kontrollerine yönelik yatırımlarını artırmaya yöneldi.
Kaynak:Haber Merkezi
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.